
Настройка сервера DNS на AltServer
Настройка обеспечения разрешение имён в сетевые адреса устройств и обратно, DNS сервера пересылки
Установить необходимые пакеты
apt-get update && apt-get install bind bind-utils
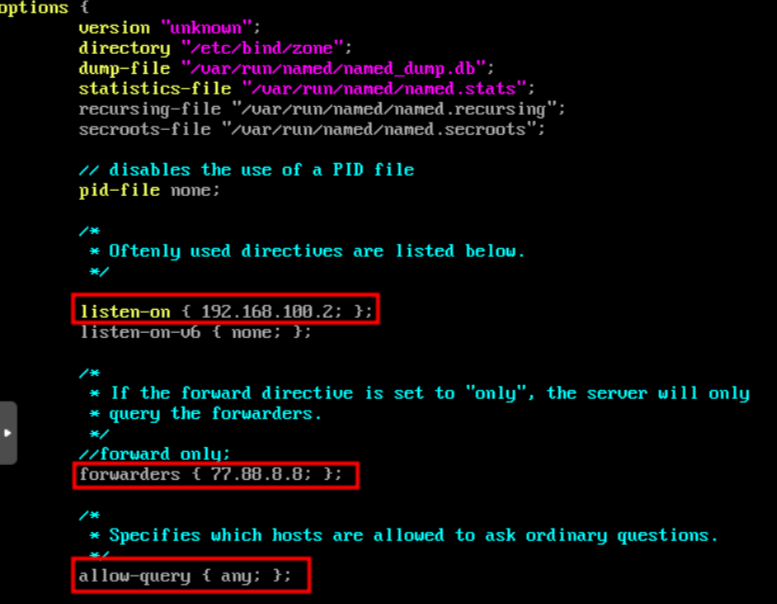
Настройка конфигурационого файла /var/lib/bind/etc/options.conf, используя следующие параметры для примера, так же в options {} вставить dnssec-validation no
Добавить зоны прямого и обратного просмотра в файл /var/lib/bind/etc/rfc1912.conf
cat << EOF >> /var/lib/bind/etc/rfc1912.conf

zone "vailad.nn" {
    type master;
    file "vailad.nn";
};

zone "100.168.192.in-addr.arpa" {
    type master;
    file "100.168.192.in-addr.arpa";
};

zone "200.168.192.in-addr.arpa" {
    type master;
    file "200.168.192.in-addr.arpa";
};
EOF
Создать файлы зон прямого и обратного просмотра из шаблона
cp /var/lib/bind/etc/zone/empty /var/lib/bind/etc/zone/vailad.nn
cp /var/lib/bind/etc/zone/empty /var/lib/bind/etc/zone/100.168.192.in-addr.arpa
cp /var/lib/bind/etc/zone/empty /var/lib/bind/etc/zone/200.168.192.in-addr.arpa
Выполнить команду отключения автодополнения
bind 'set disable-completion on'
Сконфигурировать файл прямой зоны
cat << EOF > /var/lib/bind/etc/zone/vailad.nn
$TTL	1D
@	IN	SOA	vailad.nn. root.vailad.nn. (
			2025062300	; serial
			12H		; refresh
			1H		; retry
			1W		; expire
			1H		; ncache
			)
	IN	NS	vailad.nn.
	IN	A	192.168.100.2
srv	IN	A	192.168.100.2
cli	IN	A	192.168.200.2
EOF
Настроить обратную зону и привести файл 100.168.192.in-addr.arpa к нужному виду
cat << EOF > /var/lib/bind/etc/zone/100.168.192.in-addr.arpa
$TTL	1D
@	IN	SOA	vailad.nn. root.vailad.nn. (
			2025062300	; serial
			12H		; refresh
			1H		; retry
			1W		; expire
			1H		; ncache
			)
	IN	NS	vailad.nn.
2	IN	PTR	srv.vailad.nn.
EOF
Настроить обратную зону и привести файл 200.168.192.in-addr.arpa к нужному виду
cat << EOF > /var/lib/bind/etc/zone/200.168.192.in-addr.arpa
$TTL	1D
@	IN	SOA	vailad.nn. root.vailad.nn. (
			2025062300	; serial
			12H		; refresh
			1H		; retry
			1W		; expire
			1H		; ncache
			)
	IN	NS	vailad.nn.
2	IN	PTR	cli.vailad.nn.
EOF
Генерация нового ключа и перенаправление вывода в нужный файл
rndc-confgen > /var/lib/bind/etc/rndc.key
Удаляем лишние строки
sed -i '6,$d' /var/lib/bind/etc/rndc.key
Рекурсивно изменить владельца на root, а группу — на named для всех файлов в директории зон
chown -R root:named /etc/bind/zone/*
Полная проверка конфигурации и зон
named-checkconf -z
Запустить и включить в автозагрузку саму службу bind
systemctl enable --now bind.service
Полный код настройки
apt-get update && apt-get install bind bind-utils

//Вносим изменения в файл /var/lib/bind/etc/options.conf

cat << EOF >> /var/lib/bind/etc/rfc1912.conf


zone "vailad.nn" {
    type master;
    file "vailad.nn";
};

zone "100.168.192.in-addr.arpa" {
    type master;
    file "100.168.192.in-addr.arpa";
};

zone "200.168.192.in-addr.arpa" {
    type master;
    file "200.168.192.in-addr.arpa";
};
EOF

cp /var/lib/bind/etc/zone/empty /var/lib/bind/etc/zone/vailad.nn
cp /var/lib/bind/etc/zone/empty /var/lib/bind/etc/zone/100.168.192.in-addr.arpa
cp /var/lib/bind/etc/zone/empty /var/lib/bind/etc/zone/200.168.192.in-addr.arpa

bind 'set disable-completion on'

cat << EOF > /var/lib/bind/etc/zone/vailad.nn
$TTL	1D
@	IN	SOA	vailad.nn. root.vailad.nn. (
			2025062300	; serial
			12H		; refresh
			1H		; retry
			1W		; expire
			1H		; ncache
			)
	IN	NS	vailad.nn.
	IN	A	192.168.100.2
srv	IN	A	192.168.100.2
cli	IN	A	192.168.200.2
EOF


cat << EOF > /var/lib/bind/etc/zone/100.168.192.in-addr.arpa
$TTL	1D
@	IN	SOA	vailad.nn. root.vailad.nn. (
			2025062300	; serial
			12H		; refresh
			1H		; retry
			1W		; expire
			1H		; ncache
			)
	IN	NS	vailad.nn.
2	IN	PTR	srv.vailad.nn.
EOF


cat << EOF > /var/lib/bind/etc/zone/200.168.192.in-addr.arpa
$TTL	1D
@	IN	SOA	vailad.nn. root.vailad.nn. (
			2025062300	; serial
			12H		; refresh
			1H		; retry
			1W		; expire
			1H		; ncache
			)
	IN	NS	vailad.nn.
2	IN	PTR	cli.vailad.nn.
EOF


rndc-confgen > /var/lib/bind/etc/rndc.key
sed -i '6,$d' /var/lib/bind/etc/rndc.key
chown -R root:named /etc/bind/zone/*
systemctl enable --now bind.service